Гайды
16 материалов
Карпелес нашёл LTE-модуль в Ledger Nano X из немецкого MediaMarkt
Бывший глава Mt. Gox Марк Карпелес разобрал купленный в Германии Ledger Nano X и обнаружил внутри LTE-модуль. Ledger заявила, что следов вмешательства не нашла, но сеть сняла её устройства с продаж.
В Ledger, проданных через CryptoBilis, нашли модуль для кражи сид-фразы
В устройствах Ledger, которые продавал реселлер CryptoBilis, обнаружили имплант: он считывал сид-фразу с экрана и отправлял её злоумышленникам по LTE. Оценка ущерба — $93,2 млн.
Криптомошенничество: как устроены популярные схемы и как их распознать
Фальшивая поддержка, «гарантированная доходность», поддельные раздачи и романтические аферы: мошенники в крипте меняют декорации, но не сценарий. Разбираем основные схемы и признаки, по которым их можно узнать.
Ledger расследует кражу $86 млн у покупателей кошельков из Юго-Восточной Азии
Производитель аппаратных кошельков Ledger проверяет случаи хищения средств у клиентов, которые приобрели устройства у стороннего продавца CryptoBilis. По оценке исследователей, затронуты могут быть сотни кошельков.
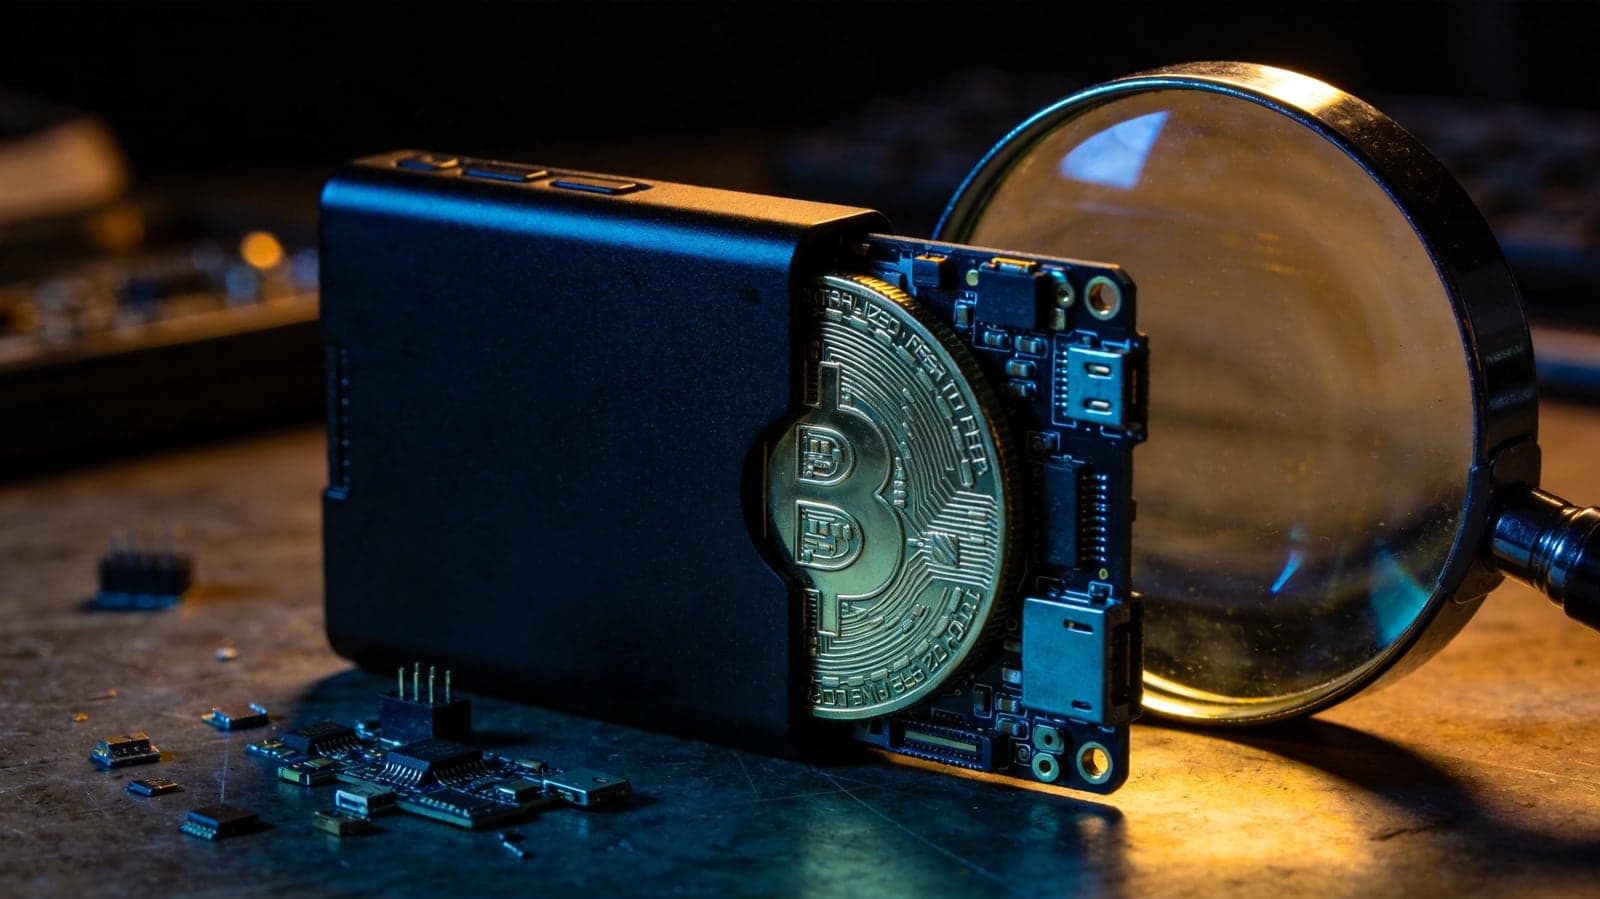
Ledger проверяет партию Nano X после сообщений о краже средств
Исследователи Tibane Labs описали модифицированные Ledger Nano X, которые, предположительно, перехватывают сид-фразу через экран устройства. Ledger расследует потери средств у покупателей реселлера CryptoBilis.
Ethereum-разработчики назначили тесты Glamsterdam в Sepolia и Hoodi
Активация хардфорка Glamsterdam в тестнете Sepolia намечена на 6 октября, в Hoodi — предварительно на 27 октября. Только после этого разработчики перейдут к мейннету.
Ledger закрыла уязвимость в Ethereum-приложении, позволявшую подменить транзакцию
Команда OneKey Anzen воспроизвела атаку на Ethereum-приложении Ledger версии 1.22.1: баг давал возможность изменить данные в момент подтверждения операции. В Ledger заявили, что пострадавших нет, а проблему устранили 13 августа.
OneKey воспроизвела подмену транзакции в Ethereum-приложении Ledger
Специалисты OneKey показали, как в Ethereum-приложении Ledger можно незаметно подменить транзакцию перед подписью. Уязвимость затрагивала версию 1.22.1, в 1.22.3 её уже закрыли.
Ledger закрыла уязвимость в Ethereum-приложении, позволявшую подменить транзакцию при подписи
Ledger выпустила обновление Ethereum-приложения до версии 1.22.2, устранив уязвимость, которая в теории позволяла подменять данные транзакции в момент подписания. Об этом сообщает ForkLog.
ForkLog: за неделю хакеры атаковали криптоинвесторов, разработчиков и камеры наблюдения
ForkLog собрал главные новости кибербезопасности за неделю: почти миллион криптоинвесторов попал под фишинг, в сети нашли фейковые AML-чекеры, а популярная Rust-библиотека для блокчейн-разработчиков оказалась заражена.
SafePal: утечка затронула данные почти 40 тысяч пользователей
Производитель аппаратных кошельков SafePal сообщил об утечке персональных данных почти 40 тысяч клиентов. Приватные ключи и сид-фразы не пострадали, но у злоумышленников оказалась информация, удобная для точечного фишинга.
SlowMist: лже-рекрутеры атакуют Web3-разработчиков через GitHub
Аналитики SlowMist раскрыли кампанию против Web3-разработчиков: злоумышленники представлялись рекрутерами в LinkedIn и присылали ссылки на GitHub-репозитории с поддельными проектами.
Ledger Donjon показала, как лазером обойти пароль карты Tangem
Специалисты по аппаратной безопасности из Ledger Donjon описали атаку на NFC-карты Tangem: лазерная инъекция сбоев позволяет сбросить пароль и подписывать транзакции. Tangem называет риск для обычных владельцев минимальным.
В npm нашли заражённую версию Injective SDK, собиравшую ключи кошельков
Исследователи Socket выявили в npm вредоносную сборку Injective SDK: она перехватывала сид-фразы и приватные ключи и отправляла их на сервер, замаскированный под инфраструктуру Injective.
Горячий или холодный: как хранить криптовалюту и не потерять её
Криптокошелёк хранит не монеты, а ключи к ним. Разбираем, чем горячие кошельки отличаются от холодных, как обращаться с сид-фразой и как выстроить защиту, соразмерную сумме, которую вы храните.
Succinct Labs показала ZCAM: криптоподпись фото прямо на iPhone
Стартап Succinct Labs представил приложение ZCAM для iPhone, которое подписывает фото и видео в момент съёмки и позволяет проверить, что файл снят на реальном устройстве, а не создан ИИ.